Ny svindelbølge
Det kom bølger av svindelforsøk i juni og august, og nå er vi inne i en tredje bølge. Svindelmeldingene handler gjerne om lønns- eller utbetalingsopplysninger, og formidler ofte at du må handle raskt ved å klikke på en lenke for å ikke gå glipp av en utbetaling eller ny lønnsinformasjon. Avsender utgir seg ofte i denne bølgen for å være UiO eller en annen arbeidsgiver.
IKKE klikk!
UiO CERT advarer på det sterkeste mot å klikke på lenker i e-post uten å ha sjekket avsender og nettadressen som ligger under lenken. Klikker du på en lenke i en slik svindel-e-post, blir du først bedt om å bekrefte at du ikke er en robot, og så blir du videresendt til Microsoft-pålogging og tofaktorpåloggingen til UiO. Men det første bekreftelsesklikket gir du svindlerne tilgang til informasjonen du skriver inn under tofaktorpåloggingen, og dermed får de fri tilgang til alt du har tilgang til. Og det er ikke bra verken for deg eller for UiO.
Det har vært UiO-ansatte som har gått på slike svindler, og det er et stort opprydningsarbeid i etterkant. Det kan ende med at tusenvis av e-postmeldinger blir sendt ut fra din e-postkonto, eller at svindlerne får tak i betalingsinformasjonen din eller følsomme data om deg eller UiO. Identitetstyveri kan også bli resultatet av denne typen svindler.
Hva kan du gjøre?
UiO CERT gir klare råd:
Vær sikker på avsender. Sjekk at avsender er en du ville forvente å få en slik e-post fra. Hvis e-posten gjelder lønns- eller betalingsinformasjon som angår UiO, skal avsender være et navn eller brukernavn etterfulgt av @uio.no eller @[enhet].uio.no. Er du fortsatt usikker, kan du søke opp navn/brukernavn fra UiOs personsøk eller spørre nærmeste leder om råd. Hvis du kun ser et visningsnavn og ikke en faktisk e-postadresse som avsender, kan du forsøke å trykke eller klikke på visningsnavnet for å se e-postadressen som ligger bak.
Sjekk nettadressen for lenken. Hvis du blir oppfordret til å klikke på en lenke, setter du musepekeren over lenken og bare holder den der uten å klikke. Da skal nettadressen som lenken vil ta deg til, vises. Alle UiOs nettadresser slutter på uio.no. Ikke klikk på lenker som er noe annet enn det de utgir seg for. Hvis en e-post ber deg om å logge inn på et av UiOs systemer (eller et annet system), skal du ikke klikke på lenken, men heller søke opp tjenesten i nettleseren og logge deg inn der.
Skift passord og si ifra. Har du vært uheldig og klikket på en lenke du tror kan være falsk, må du skifte passord med én gang og deretter straks melde fra til UiO CERT. Venter du med å melde ifra, blir følgene større. Og det er bedre å si ifra en gang for mye enn en gang for lite. Du kontakter UiO CERT på cert@uio.no.
Lær mer om e-postsvindel (phishing) og hvordan du kan kjenne det igjen:
- UiOs postmaster har en nettside der du får tips om hvordan du kjenner igjen svindelmeldinger. →Se postmasters side om svindelmeldinger.
- UiOs IT-sikkerhetsgruppe har også en side om om nettsvindel og svindel-e-post. →Se sikkerhetsgruppens side om svindel-e-post.
- Ta UiOs e-læringskurs om personvern og IT-sikkerhet. UiO har et helt nytt kurs om personvern og IT-sikkerhet. Kruset tar bare ca 20 minutter å gjennomføre, og vil gjøre deg bedre stilt til å ivareta personvern og sikkerhet i din arbeidshverdag. →Ta UiOs e-læringskurs om personvern og IT-sikkerhet.
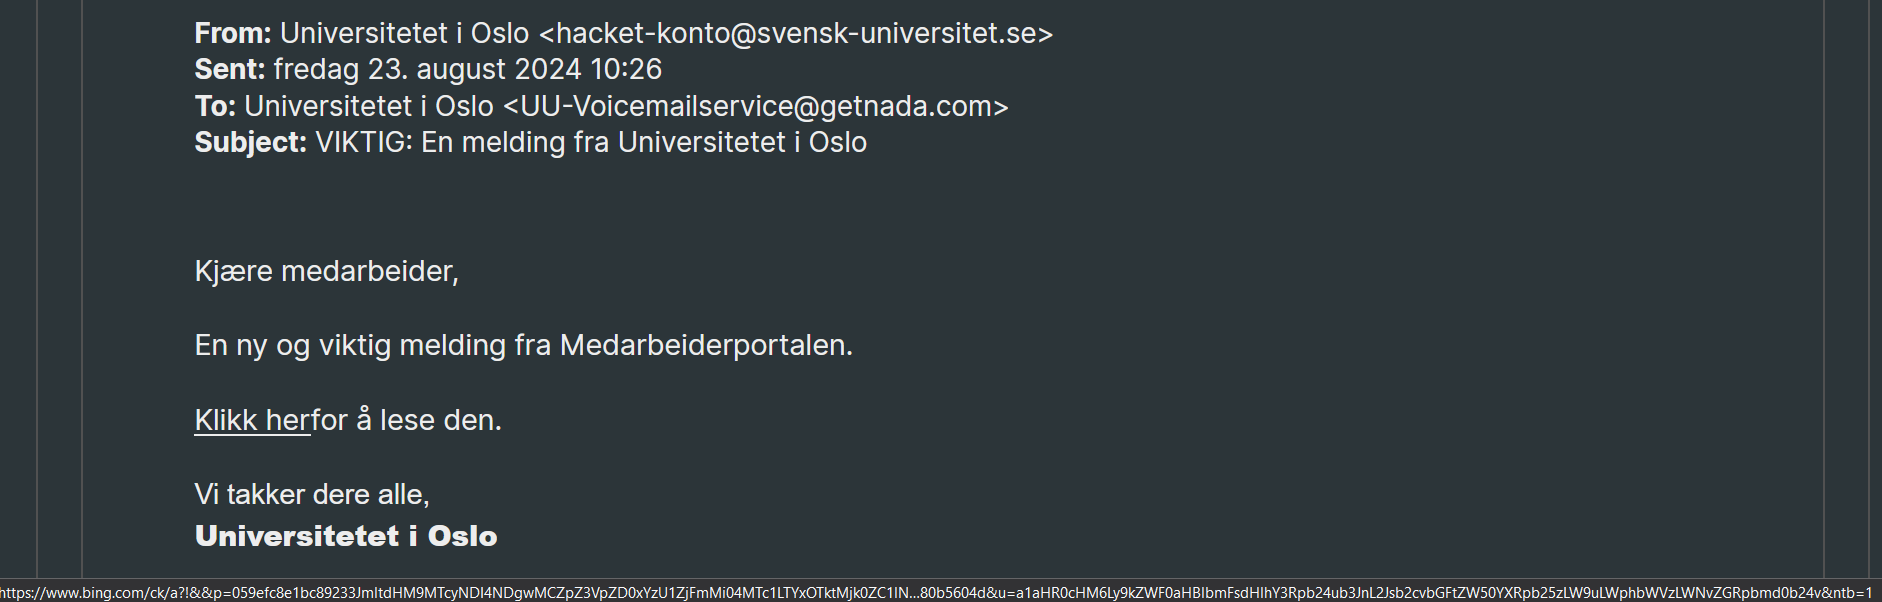
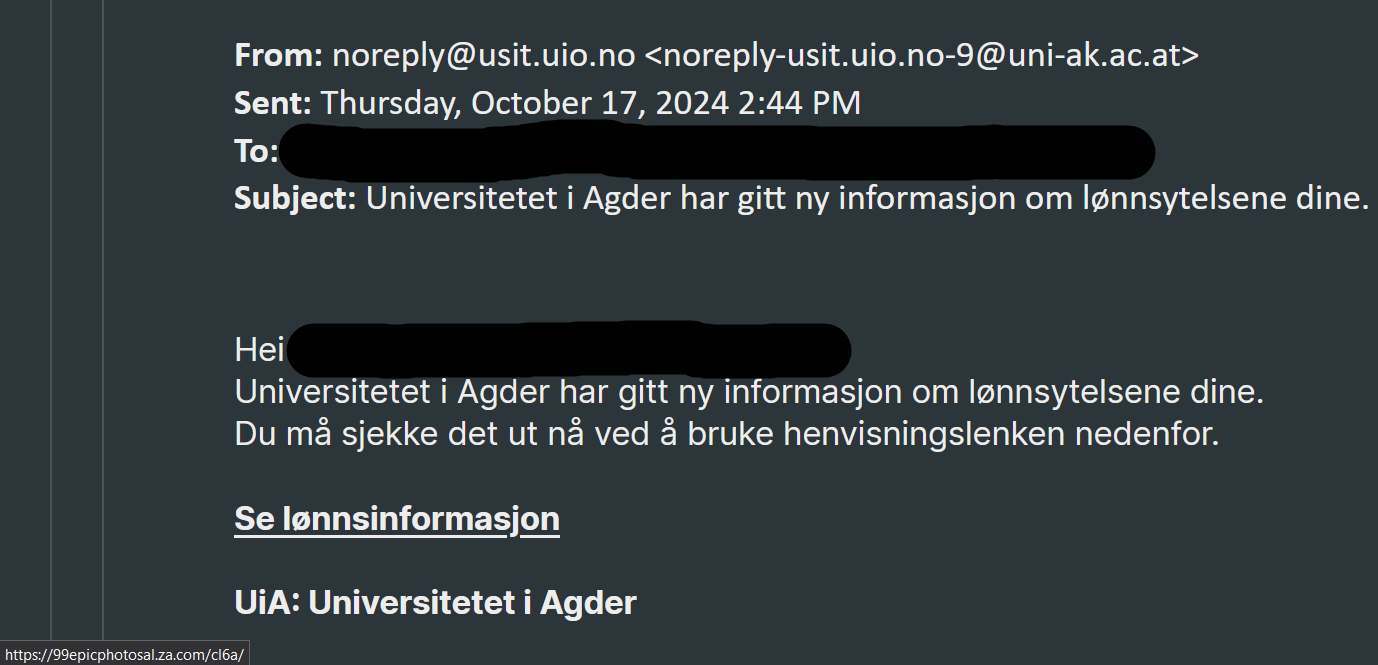
Eksempler på svindel-e-post:
Eksemplene under er faktiske e-poster e-postbrukere på UiO har mottatt. De har tydelig avsender som ikke er på UiO, og lenkene viser til nettsteder som heller ikke er på UiO.
Merk: Dette er bare eksempler. Du kan få svindelmeldinger som ser annerledes ut. Får du en svindelmelding, sletter du den.