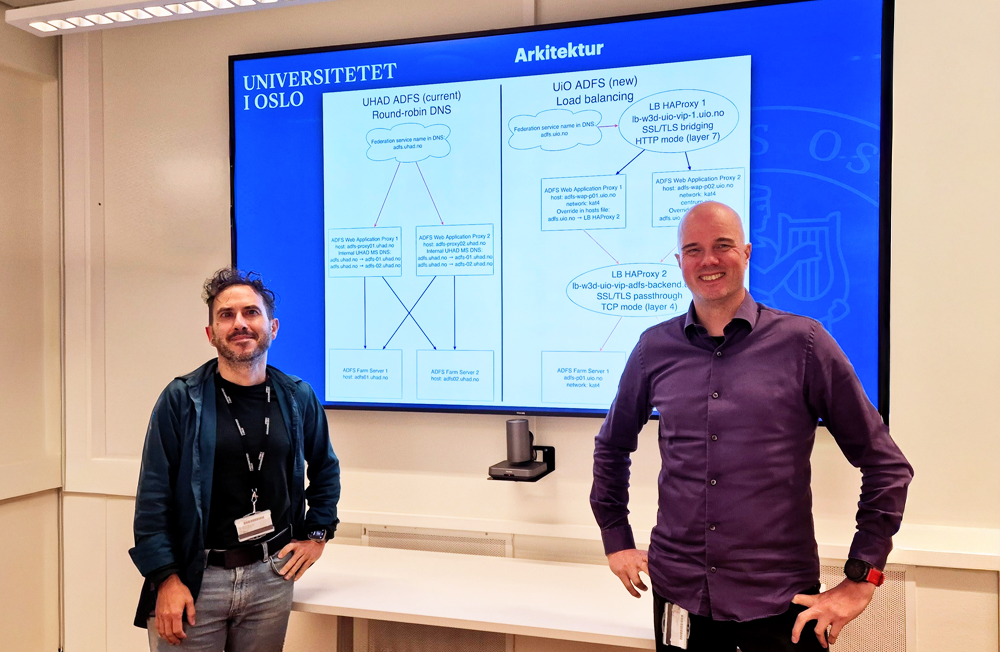
Fortsatt Weblogin, som vi alle kjenner
Selv om påloggingen blir endret, er det fremdeles Weblogin, UiOs innloggingstjeneste for tjenester på nett, som vil møte deg etter endringen den 22. september. Weblogin har vært i bruk på UiO i mange år, og er kjent for alle som har logget inn på Vortex, Canvas, Panopto og andre nettbaserte UiO-tjenester. De store endringene er i teknologien som ligger bak.
– Forandringen blir knapt synlig, men vi vil varsle likevel, sier seksjonssjef Trond Hasle Amundsen fra IT-avdelingen. – Vi har mange årvåkne IT-brukere på UiO, og av sikkerhetshensyn skal man jo passe på hvor man logger inn, forklarer Amundsen.
Gode nyheter
– Det du vil merke best, er at det blir slutt på "number matching" i tofaktorautentiseringen, altså at du på enkelte innlogginger får opp et tall på skjermen som du må skrive inn i Authenticator. Det blir det slutt på nå. Påloggingen vil også fungere bedre på tvers av tjenester, slik at du må logge inn sjeldnere enn i dag, forteller sjefingeniør Francis Augusto Medeiros-Logeay fra IT-avdelingens seksjon for operativsystemer.
Det tekniske
Det er også endringer som ikke er så lett å få øye på. – Nettsiden der du oppgir brukernavn og passord får ny nettadresse (URL). I dag er den adfs.uhad.no. Etter 22. september blir den adfs.uio.no. Hvis du ser at URLen har forandret seg, er altså det OK, sier Medeiros-Logeay betryggende. Sjefingeniøren er også godt fornøyd med at den nye løsningen gjør oss mindre avhengige av Microsofts innloggingsløsninger. – Nå bruker vi vår egen Weblogin i større grad, og det fungerer kjempefint, avslutter han.
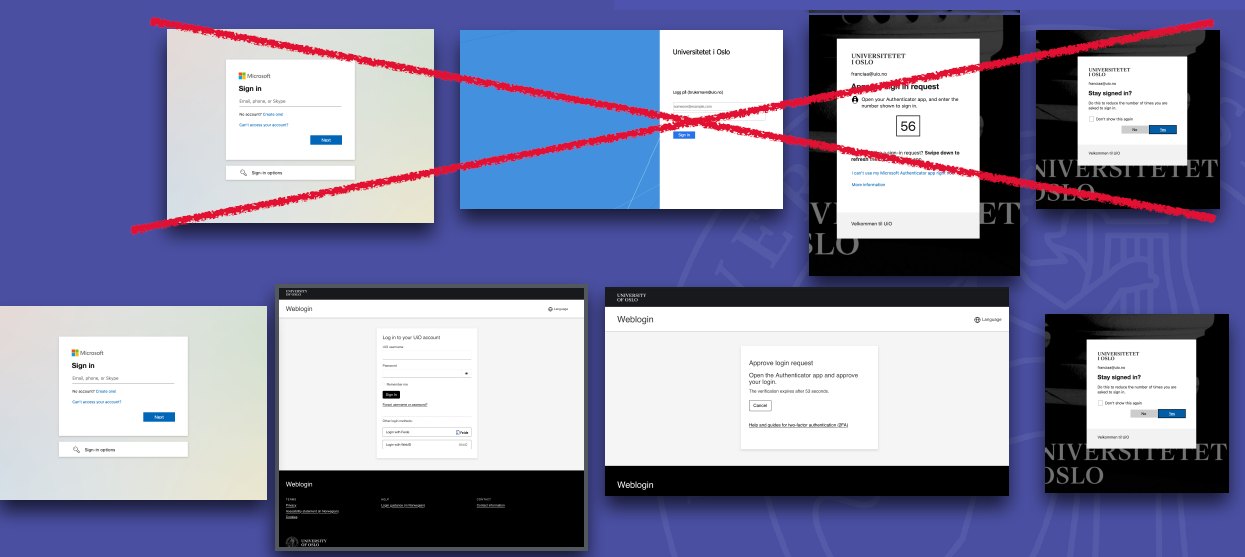
Før 22. september blir du altså videresendt til "den blå skjermen" (som du ser i bilder over) i andre trinn av påloggingen, og oppgir brukernavn og passord der. Deretter blir du sendt til tofaktorautentisering med "number matching".
Etter 22. september blir du videresendt direkte til Weblogin etter første gang du oppgir brukernavn og passord. Der oppgir du passord igjen og blir sendt til tofaktorautentisering uten "number matching".
Hvorfor blir påloggingen endret?
Seksjonssjef Amundsen plukker opp tråden igjen. – Det er flere grunner til at vi gjør dette. AD (Active Directory) er en viktig komponent i påloggingen. Tjenesten for føderert innlogging (ADFS) kjører i dag i AD-domenet «UHAD». Dette domenet har sikkerhetsutfordringer og skal legges ned. Vi bytter derfor til en ny ADFS-infrastruktur i AD-domenet «uio». Den nye infrastrukturen er nyere, sikrere og mer robust. I tillegg blir den nye innloggingen enklere, uten "number matching", og det vi kaller SSO (Single Sign On) vil fungere bedre og gjør at du trenger å logge inn sjeldnere enn i dag. Vi gjør oss også mindre avhengig av Microsoft-teknologi, avslutter han.
Oppsummert
Det kommer altså ny pålogging, men for deg som skal logge inn vil endringen knapt være synlig. Den nye påloggingen er likevel både sikrere og enklere, og benytter seg av UiOs egen Weblogin, som alle er kjent med.